Varnost podatkov v DPP: kako zaščititi digitalne potne liste izdelkov pred kibernetskimi napadi in ponarejanjem

Digitalizacija sega v vse dele poslovanja, a le malo novosti tako spreminja pravila igre kot digitalni potni list izdelka. Ko se bližajo nova pravila Evropske unije o krožnem gospodarstvu, DPP iz eksotične zamisli postaja obvezen standard.
Zamisel je preprosta: vsak izdelek, od baterije vašega električnega avtomobila do puloverja, ki ga nosite, bo imel svoj digitalni profil. V njem bodo celotna zgodovina življenjskega cikla, izvor materialov, ogljični odtis in navodila za recikliranje.
Tu pa se odpre zelo resno vprašanje, ki ob navdušenju nad trajnostnim razvojem pogosto ostane v ozadju: kaj se zgodi s to ogromno zbirko podatkov, če pride v napačne roke? Varnost podatkov v digitalnih potnih listih izdelkov ni le vprašanje za IT.
Je temelj, na katerem gradijo zaupanje potrošniki, poslovni partnerji in regulatorji. Če je digitalni potni list mogoče zlahka prirejati, se celoten koncept sledljivosti in preglednosti sesuje. V članku podrobno pojasnjujemo, zakaj je DPP tako privlačna tarča kibernetskih kriminalcev in katere konkretne tehnološke in strateške korake morajo podjetja narediti, da zaščitijo svoje izdelke in ugled.
Zakaj je digitalni potni list izdelka „zlata jama“ za hekerje
Da bi vedeli, kako se braniti, moramo najprej razumeti, kaj varujemo. Digitalni potni list izdelka ni le nalepka s črtno kodo. Je zapleten podatkovni ekosistem, ki združuje podatke številnih udeležencev v dobavni verigi: dobaviteljev surovin, proizvajalcev, logističnih podjetij in trgovcev.
Ta digitalni zapis vsebuje zelo občutljive poslovne skrivnosti.
Na primer natančna razmerja zlitin v neki industrijski komponenti, seznam zunanjih dobaviteljev, s katerimi blagovna znamka sodeluje, ali konkretni proizvodni postopki, ki ji dajejo prednost na trgu. Za industrijske vohune so ti podatki neprecenljivi.
Tistim, ki želijo škodovati ugledu podjetja, pa lahko prirejanje podatkov o okoljskem odtisu sproži velik medijski škandal.
Poleg tega je DPP pogosto v realnem času povezan s podjetniškimi sistemi ERP. Uspešen vdor prek infrastrukture potnega lista lahko postane „stranska vrata“ v jedro podjetniškega omrežja.
Anatomija groženj: pred čim se moramo zavarovati?
Grožnje digitalnim potnim listom lahko razdelimo v nekaj glavnih skupin, vsaka pa zahteva svoj pristop.
- Ponarejanje podatkov in zeleno zavajanje: najočitnejše tveganje za DPP je spreminjanje podatkov v samem potnem listu. Predstavljajte si proizvajalca hitre mode, ki nezakonito spremeni digitalni potni list svojih izdelkov, da bi bilo videti, kot da so iz 100-odstotno recikliranega bombaža, čeprav niso. S tem ne zavaja le končnega potrošnika, ampak krši tudi evropsko pravo. Ponarejanje lahko izkoristijo tudi tihotapci: kopirajo veljaven digitalni potni list in ga pripnejo ponarejenemu izdelku, da je videti pristen.
- Uhajanje podatkov: nepooblaščen dostop do podatkovnih zbirk, kjer so shranjeni digitalni potni listi, lahko povzroči uhajanje intelektualne lastnine. Hekerji iščejo šibke točke v varnosti strežnikov v oblaku ali v povezavah API (aplikacijskih programskih vmesnikih), ki povezujejo sisteme vzdolž dobavne verige.
- Izsiljevalska programska oprema in napadi za onemogočanje storitve (DDoS): kaj, če hekerji šifrirajo podatke v potnih listih in za njihovo obnovitev zahtevajo odkupnino? Če je proizvodna linija avtomatizirana in mora DPP ustvarjati sproti, lahko tak napad ustavi celotno tovarno. Napadi DDoS lahko podobno preobremenijo strežnike, tako da digitalni potni listi postanejo nedostopni carini ali končnim kupcem, posledica pa sta logistični kaos in finančna izguba.
Tehnološki ščit: kako zgraditi odporen digitalni potni list
Zaščita DPP se ne more zanašati na eno samo rešitev. Potreben je večplasten pristop, ki združuje sodobno kriptografijo in omrežno varnost. Načelo „Security by Design“ (vgrajena varnost) mora veljati od prvega trenutka, ko se sistem za potne liste izdelkov šele snuje.
Moč verige blokov in decentraliziranih tehnologij
Ena najučinkovitejših rešitev proti ponarejanju podatkov je veriga blokov (blockchain) ali druga tehnologija porazdeljene glavne knjige. Pri klasičnih centraliziranih podatkovnih zbirkah lahko en sam skrbnik spremeni zapis, veriga blokov pa podatke hrani v decentraliziranem omrežju vozlišč.
Vsak nov vnos v digitalni potni list, na primer ko surovina prispe v tovarno ali ko izdelek prestane kontrolo kakovosti, se zapiše kot ločen „blok“. Ta blok je kriptografsko povezan s prejšnjim. Kdor bi hotel podatke naknadno spremeniti (na primer prikriti, da je bila uporabljena strupena kemikalija), bi moral hkrati spremeniti ne le ta blok, temveč tudi vse naslednje bloke v celotnem omrežju, kar je v praksi računsko neizvedljivo. Tako so podatki nespremenljivi. Ko je zgodovina izdelka enkrat zapisana, je ni mogoče prepisati.
Kriptografija in digitalni podpisi
Da bi zagotovili, da podatki v potnem listu prihajajo iz zakonitega vira in ne od goljufa, se uporabljata asimetrična kriptografija in digitalni podpis. Vsak udeleženec v dobavni verigi ima edinstven kriptografski ključ.
Ko dobavitelj vnese podatke v DPP, jih digitalno podpiše s svojim zasebnim ključem.
Vsak naslednji v verigi lahko podpis preveri z javnim ključem tega dobavitelja. Če so bili podatki med prenosom spremenjeni le za en bajt, matematično preverjanje ne uspe in sistem označi poseg. To je digitalna različica voščenega pečata na pismu, le da je neprimerljivo varnejša.
Arhitektura ničelnega zaupanja (Zero Trust)
Klasičen pristop h kibernetski varnosti se osredotoča na obrambo „oboda“, torej na visok zid okoli omrežja. V svetu DPP, kjer si podatke deli več deset podjetij po vsem svetu, jasnega oboda ni. Tu nastopi arhitektura ničelnega zaupanja (Zero Trust).
Osnovno načelo Zero Trust je „nikoli ne zaupaj, vedno preveri“. Sistem samodejno ne zaupa nobenemu uporabniku ali napravi, tudi če sta že znotraj podjetniškega omrežja.
Vsak poskus dostopa do podatkov digitalnega potnega lista, za branje ali pisanje, zahteva strogo preverjanje pristnosti in pooblastil. Tako se zmanjša tveganje notranjih groženj in omeji škoda, če heker prevzame en uporabniški račun.
Praktični koraki za podjetja: od teorije k dejanjem
Uvedba vseh teh tehnologij se upravi lahko zdi zastrašujoča, a varnost je proces in ne končni cilj. Da se podjetja pri uvajanju digitalnega potnega lista izdelka zaščitijo pred kibernetskimi napadi in ponarejanjem, potrebujejo jasno notranjo strategijo. To so najpomembnejši praktični koraki za vsako organizacijo:
- Podroben nadzor dostopa po vlogah (RBAC): dostopa do vseh podatkov ne potrebuje vsak udeleženec v verigi. Trgovec mora videti materiale in navodila za recikliranje, ne potrebuje pa natančne cene surovin primarnega dobavitelja. Sisteme je treba nastaviti tako, da vsaki vlogi prikažejo samo tisto, kar potrebuje.
- Obvezno večstopenjsko preverjanje pristnosti (MFA): vsaka prijava v sistem za upravljanje DPP mora biti zaščitena z več kot le geslom. Biometrični podatki ali strojni žetoni močno zmanjšajo tveganje nepooblaščenega dostopa z ukradenimi poverilnicami.
- Redne revizije in penetracijski testi: varnost sistema je treba nenehno preizkušati. Najem „etičnih hekerjev“ (white-hat), ki simulirajo napade na infrastrukturo DPP, je najboljši način, da ranljivosti odkrijete, preden jih izkoristijo pravi kriminalci.
- Usposabljanje zaposlenih: najšibkejši člen vsakega varnostnega sistema ostaja človek. Redno usposabljanje za prepoznavanje lažnih e-poštnih sporočil (phishing) in tehnik socialnega inženiringa je zelo pomembno, saj hekerji prav z njimi pogosto pridobijo prvi dostop do podjetniških omrežij.
- Strog nadzor nad dobavitelji: vaš sistem DPP je varen toliko kot vaš najšibkejši dobavitelj. Podjetja naj od vseh partnerjev, ki imajo pravico vpisovati podatke v potne liste izdelkov, zahtevajo varnostne certifikate (na primer ISO 27001).
Vloga predpisov in standardizacije
Tehnologije dajejo orodja, predpisi pa postavljajo pravila. Evropska unija ne predpisuje le uvedbe DPP, ampak pripravlja tudi stroge okvire za zaščito teh sistemov. Uredba o okoljsko primerni zasnovi za trajnostne izdelke (ESPR) postavlja visoke zahteve za interoperabilnost in varnost podatkov.
Pomembno je tudi prekrivanje s Splošno uredbo o varstvu podatkov (GDPR). Čeprav je DPP usmerjen predvsem v izdelke, lahko vsebuje tudi podatke, ki se nanašajo na posameznike. Sistemi digitalnih potnih listov morajo biti zato zasnovani tako, da v celoti spoštujejo pravila o varstvu osebnih podatkov, z načini, kot je kriptografska psevdonimizacija.
Odprti standardi bodo tu imeli pomembno vlogo. Organizacije, kot je ISO, in mednarodni konzorciji pripravljajo univerzalne protokole, ki naj bi zagotovili, da lahko potne liste berejo različni sistemi po vsem svetu in da so kriptografski standardi, ki jih ščitijo, enotni in zanesljivi.
Sklepne misli o varnosti podatkov v DPP
Digitalni potni list izdelka je velika sprememba v tem, kako blago proizvajamo, uporabljamo in recikliramo. Trge lahko očisti ponaredkov, odpravi zavajajoče trditve o trajnosti in zgradi resnično krožno gospodarstvo. Ta potencial pa se lahko uresniči le, če so podatki v potnih listih verodostojni in zaščiteni.
Zaščita DPP pred kibernetskimi napadi in ponarejanjem ni enkratna naložba v programsko opremo, temveč trajna zaveza. Podjetja, ki to spoznajo danes in svoje sisteme zgradijo na trdnih temeljih kriptografije, decentralizacije in strogega nadzora dostopa, se ne bodo le izognila kaznim in škodi za ugled. Pridobila bodo tisto, kar je v poslovanju najdragocenejše: trdno zaupanje svojih kupcev.
Naše rešitve
DPP za različne panoge

DPP za gradbene proizvode
DPP zagotavlja preglednost sestave in trajnosti gradbenih proizvodov ter olajša dokazovanje porekla in skladnosti s standardi.
DPP za uvoznike
Uvozniki zagotovijo veljaven DPP za vsak izdelek in dostop do trga EU brez tveganja sankcij in zamud.

DPP za končne potrošnike
DPP prinaša preglednost – sestavo, poreklo in recikliranje izdelka –, da se potrošniki odločajo odgovorno in na podlagi informacij.
Sprašujete nas:
Pogosta vprašanja
Veriga blokov podatke hrani v decentraliziranem omrežju, v katerem je vsak nov zapis kriptografsko povezan s prejšnjim. Da bi napadalec naknadno spremenil podatke, bi moral hkrati spremeniti vse naslednje bloke v celotnem omrežju, kar je v praksi računsko neizvedljivo.
Zero Trust (ničelno zaupanje) je pristop, pri katerem sistem samodejno ne zaupa nobenemu uporabniku ali napravi, tudi tistim, ki so že znotraj omrežja. Vsak poskus dostopa do podatkov zahteva strogo preverjanje pristnosti in pooblastil. Za DPP je to posebej pomembno, ker si podatke deli več deset podjetij po vsem svetu in jasnega zaščitenega oboda ni.
Vsak udeleženec v verigi podatke, ki jih vnese, podpiše s svojim edinstvenim zasebnim kriptografskim ključem. Drugi udeleženci podpis preverijo z javnim ključem: če je bil med prenosom spremenjen le en bajt, preverjanje samodejno ne uspe in sistem označi poseg.
Podjetja naj uvedejo podroben nadzor dostopa po vlogah, obvezno večstopenjsko preverjanje pristnosti, redne revizije in penetracijske teste etičnih hekerjev ter usposabljanje zaposlenih za prepoznavanje lažnih sporočil (phishing), od vseh dobaviteljev s pravico vpisa podatkov v potne liste pa naj zahtevajo varnostne certifikate (na primer ISO 27001).
WIARA s celovito rešitvijo za DPP
Naše rešitve
DPP za uvoznike
Uvozniki zagotovijo veljaven DPP za vsak izdelek in dostop do trga EU brez tveganja sankcij in zamud.
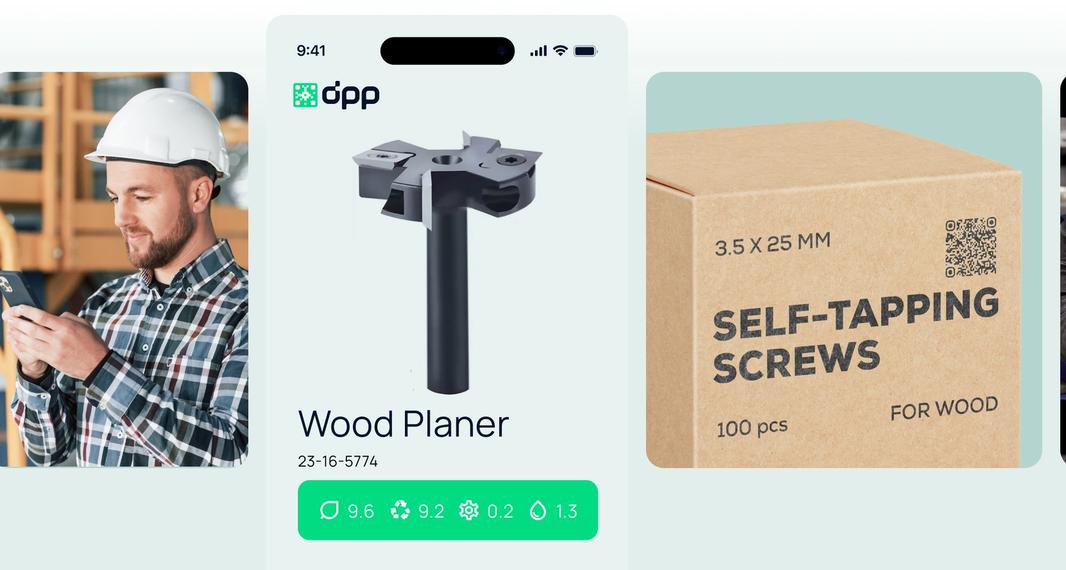
DPP za proizvajalce
Proizvajalci izdelujejo in vzdržujejo DPP, dokazujejo skladnost in trajnost, pridobivajo zaupanje in izboljšujejo svoje procese.

DPP za tekstil
DPP zagotavlja sledljivost od vlakna do recikliranja, dokazuje trajnostno usmerjenost blagovne znamke in krepi zaupanje kupcev.
WIARA pomaga vašemu poslovanju
Uvedite DPP v svoj proizvodni proces hitro, preprosto in učinkovito